700 supermarchés visés : la France attribue la cyberattaque à une unité iranienne
 Tech & numérique6 min de lectureActualité0 vues
 0 vues
La France a officiellement désigné, lundi 9 novembre 2026, une unité cyberoffensive liée aux Gardiens de la révolution iraniens comme responsable du sabotage de systèmes frigorifiques dans la grande distribution. L'attaque s'était produite dans la nuit du 11 au 12 octobre. Selon l'Agence nationale de la sécurité des systèmes d'information (ANSSI), environ 700 sites ont été ciblés et au moins quinze départs de feu ont été constatés. Une information judiciaire est ouverte. L'attribution par les autorités françaises ne constitue pas, à elle seule, une condamnation judiciaire.
À retenir
- Une annonce du 9 novembre : le ministère français des Affaires étrangères attribue à l'unité Shahid Kaveh, présentée comme liée aux Gardiens de la révolution iraniens, le sabotage des systèmes frigorifiques français dans la nuit du 11 au 12 octobre.
- Environ 700 sites de grande distribution ciblés : l'ANSSI rapporte que les attaquants ont modifié à distance les paramètres de dégivrage des équipements pour imposer des températures élevées. Le Quai d'Orsay parle de plus de 700 sites, sans publier de liste exhaustive des magasins.
- Des conséquences matérielles réelles : l'ANSSI relève des pertes de marchandises et au moins quinze départs de feu. D'après le gouvernement, les pertes de denrées représentent à plusieurs dizaines de millions d'euros, sans présenter ce montant comme un bilan comptable définitif.
- Une procédure pénale distincte : le parquet de Paris a ouvert une information judiciaire et requis des mandats d'arrêt internationaux visant des personnes soupçonnées d'être impliquées. Ce sont des démarches d'enquête, pas des décisions établissant leur culpabilité.
- Une riposte diplomatique annoncée : la France a fait part de sa décision de convoquer l'ambassadeur iranien et de proposer des sanctions européennes. Leur adoption éventuelle par l'Union européenne n'était pas acquise au 9 novembre.
- Pour les consommateurs : les commerces concernés ont dû gérer des produits dont la chaîne du froid a été rompue. Les sources consultées ne permettent pas d'affirmer que tous les magasins français ont été touchés ni qu'un produit précis actuellement vendu serait dangereux.
Des armoires frigorifiques pilotées à distance
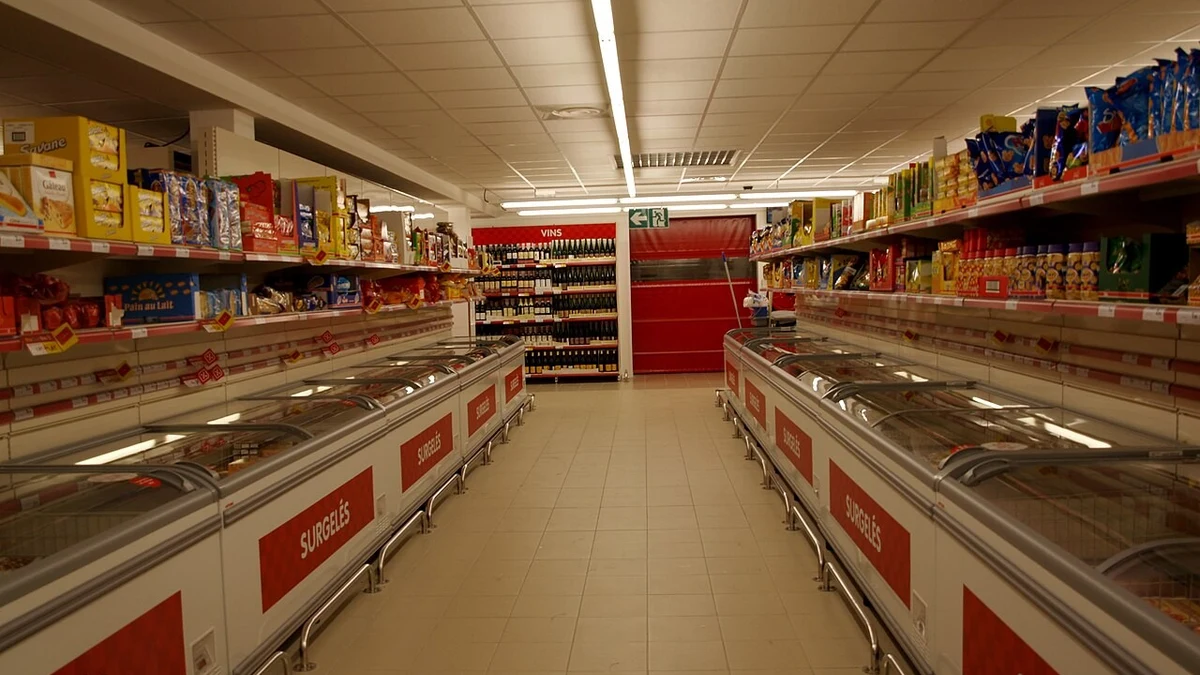
L'attaque a touché les contrôleurs électroniques d'équipements destinés à conserver des aliments au froid. Ces dispositifs règlent notamment des cycles de dégivrage. D'après le compte rendu publié par l'ANSSI le 9 novembre, des paramètres ont été volontairement modifiés pour atteindre des températures anormalement élevées dans la nuit du dimanche 11 au lundi 12 octobre.
Il ne s'agit donc pas d'une simple interruption de site marchand ou d'un vol de données. Le fonctionnement physique des installations a été altéré. Lorsque la température de stockage sort de la plage autorisée, les aliments frais ou surgelés peuvent devenir impropres à la vente et doivent être évalués ou retirés selon les règles sanitaires applicables.
L'agence évoque environ 700 sites de grande distribution. Le ministère des Affaires étrangères parle de plus de 700 sites : cette différence de formulation ne permet pas de déduire un total exact à l'unité. Elle n'indique pas non plus que tous les appareils de chaque magasin ont été sabotés.
Au moins quinze départs de feu et des pertes alimentaires considérables
L'agence dénombre au moins quinze départs de feu liés à cette campagne, ainsi que des marchandises perdues. Le Quai d'Orsay évalue les pertes de denrées alimentaires à plusieurs dizaines de millions d'euros. Cette estimation officielle n'est pas accompagnée, dans le communiqué, d'un inventaire détaillé magasin par magasin.
La dépêche Associated Press du 9 novembre, reproduite par OPB rapporte que certains équipements ont atteint 50 °C pendant environ six heures. Elle cite les pertes particulièrement lourdes signalées par Intermarché. Ces données décrivent des situations documentées, et non la température mesurée dans chaque installation touchée.
Les dommages dépasseraient certains rayons de supermarchés. L'ANSSI mentionne aussi de petites boucheries, un abattoir et des installations agroalimentaires. Son centre de coordination des crises cyber indique avoir observé, dans la même campagne, le ciblage de quelques installations hydroélectriques, dont les effets ont été plus modérés.
Pourquoi la France désigne une unité liée à l'Iran
La nouveauté du 9 novembre n'est pas la découverte du sabotage, qui remonte à octobre, mais son attribution officielle. Pour étayer son attribution, l'ANSSI explique que le Centre de coordination des crises cyber a croisé plusieurs catégories de traces techniques et opérationnelles : infrastructures utilisées, caractéristiques des outils, messages de revendication relayés par des canaux liés au groupe et traces linguistiques.
Ces éléments conduisent les autorités françaises à incriminer l'unité Shahid Kaveh, qu'elles présentent comme affiliée au centre cyber des Gardiens de la révolution iraniens. Le communiqué de France Diplomatie du 9 novembre emploie explicitement le terme d'attribution à l'Iran.
Cette conclusion appartient aux autorités françaises. Elle ne doit pas être transformée en jugement définitif sur les personnes visées. Dans son article du 9 novembre, Reuters rappelle que l'Iran nie mener des opérations cyber malveillantes et que sa mission auprès des Nations unies n'a pas répondu aux sollicitations citées.
Une information judiciaire et une réponse diplomatique annoncée
Selon le communiqué de l'ANSSI, le parquet de Paris a ouvert une information judiciaire et requis des mandats d'arrêt internationaux visant plusieurs membres présumés du groupe Shahid Kaveh. L'ouverture de l'information judiciaire ne préjuge pas de l'issue de l'enquête, et des mandats requis ne doivent pas être présentés comme des arrestations réalisées.
Sur le plan diplomatique, Paris a annoncé la convocation de l'ambassadeur iranien et son intention de proposer des sanctions à ses partenaires européens. Une proposition française n'équivaut pas à des sanctions déjà votées. Ces étapes restent à suivre avec les communiqués officiels et les décisions publiées.
Le ministre Jean-Noël Barrot a présenté le sabotage comme une attaque d'une ampleur inédite sur des équipements de la vie quotidienne. L'enjeu concret est la dépendance des magasins à des systèmes de contrôle industriels parfois accessibles à distance, même lorsqu'ils pilotent une fonction aussi élémentaire que le maintien du froid.
Ce que les clients et les exploitants peuvent en conclure
Le fait confirmé concerne le sabotage de certains équipements et ses effets sur la conservation de denrées. Il ne signifie pas que tous les produits de toutes les enseignes françaises sont concernés. Les sources officielles étudiées ne donnent pas de liste publique exhaustive de magasins ni de références de produits à rappeler. Il serait donc infondé de diffuser une alerte générale sur un aliment ou une marque sans décision sanitaire distincte.
Pour les responsables d'installations frigorifiques, l'événement souligne l'importance du contrôle des accès distants, de l'inventaire des équipements connectés et de la surveillance des températures indépendamment des seuls réglages informatiques. Ce sont des précautions générales, et non la description d'une faille particulière qui aurait été démontrée pour tous les magasins touchés.
L'événement physique est daté d'octobre 2026. La nouvelle information traitée ici est l'attribution publique et l'annonce de suites judiciaires et diplomatiques du lundi 9 novembre, sans les présenter comme achevées.
Sources vérifiées et chronologie
- ANSSI, analyse et attribution du 9 novembre 2026 : nuit du 11 au 12 octobre, environ 700 sites ciblés, au moins quinze départs de feu, attribution, information judiciaire.
- France Diplomatie, déclaration officielle du 9 novembre 2026 : dégâts, estimation des pertes, annonce de la réponse diplomatique.
- Reuters, dépêche du 9 novembre 2026 sur Boursorama : réaction du ministre, information judiciaire, position iranienne.
- Associated Press, dépêche du 9 novembre publiée par OPB : conséquences dans les magasins et éléments de contexte recoupés.
 WhatsApp
 Facebook
 LinkedIn
 X