Cyberattaque à l'Établissement français du sang : une enquête ouverte, aucun produit perdu
 Tech & numérique5 min de lectureActualité0 vues
 0 vues
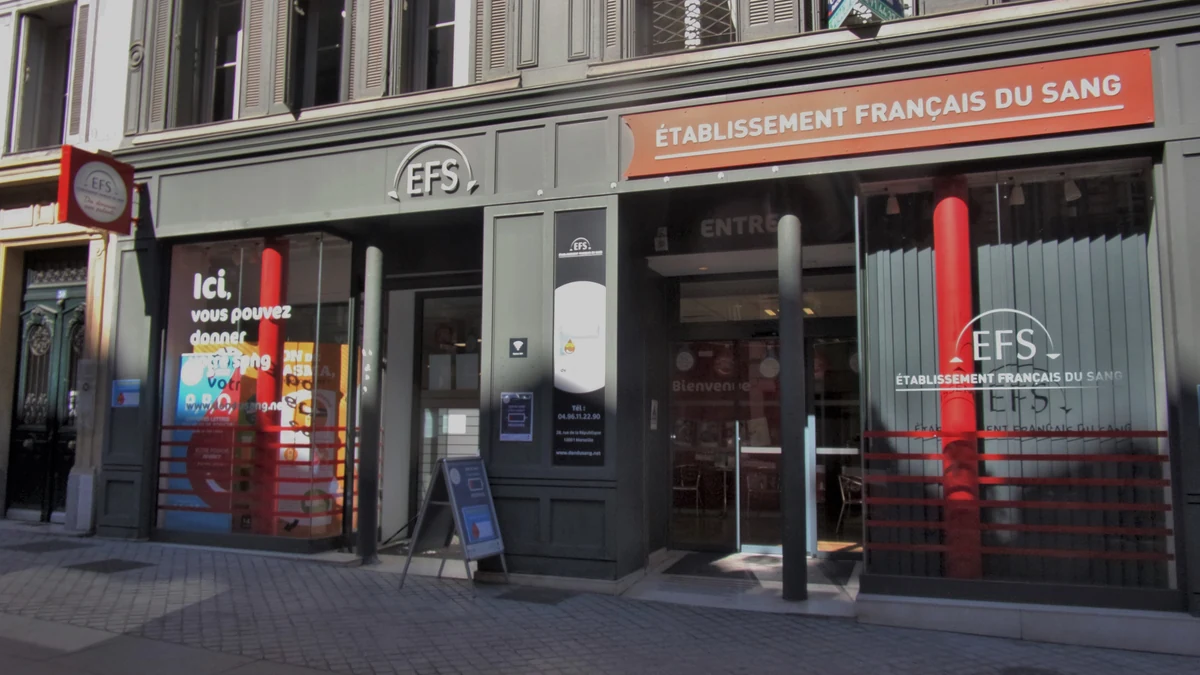
Le parquet de Paris a annoncé mardi 10 novembre 2026 l'ouverture d'une enquête après la cyberattaque ayant perturbé des équipements frigorifiques utilisés par l'Établissement français du sang (EFS). Trois sites régionaux avaient été concernés au début du mois. L'EFS assure qu'aucun produit sanguin n'a été perdu et qu'aucune conséquence sanitaire n'a été identifiée.
À retenir
- Le 10 novembre 2026, le parquet de Paris a confirmé une enquête sur une cyberattaque touchant des chambres froides utilisées par l'Établissement français du sang. Les investigations sont confiées à l'Office anti-cybercriminalité et à la Direction générale de la sécurité intérieure.
- L'incident s'est produit au début de novembre chez un fournisseur d'équipements frigorifiques. Les systèmes de supervision et de pilotage de chambres froides de trois sites régionaux de l'EFS ont été affectés ; l'établissement n'a pas décrit une intrusion directe dans ses propres systèmes informatiques.
- Des paramètres de température et de dégivrage ont été modifiés à distance. Selon l'EFS, ses dispositifs indépendants de surveillance ont permis une alerte rapide, puis la mise en sécurité ou le transfert préventif des produits et échantillons concernés.
- L'EFS indique n'avoir constaté aucune perte de produits sanguins ni aucun impact sanitaire. La collecte des dons et la distribution aux établissements de soins ont continué, selon les informations communiquées par l'établissement.
- Le prestataire Coolworld reconnaît un incident lié à un logiciel de surveillance à distance et évoque un composant fourni par un tiers. Cette explication émane de l'entreprise et ne constitue pas une conclusion de l'enquête judiciaire.
- Le parquet affirme ne pas pouvoir établir, à ce stade, de lien avec les attaques de réfrigérateurs de supermarchés attribuées par la France à une unité iranienne. Ni l'identité des auteurs du piratage visant le prestataire de l'EFS ni leur motivation ne sont établies publiquement.
Le parquet de Paris confie l'enquête à deux services
Sollicité par l'AFP, le parquet de Paris a annoncé mardi 10 novembre l'ouverture d'investigations pour « atteinte à un système de traitement informatisé de données ». L'Office anti-cybercriminalité (Ofac) et la Direction générale de la sécurité intérieure (DGSI) en sont chargés, selon les informations publiées le même soir par Le Figaro avec l'AFP.
Cette ouverture d'enquête constitue la nouveauté judiciaire. Elle ne signifie pas que les auteurs ont été identifiés, ni que l'origine et les circonstances techniques de l'attaque ont déjà été établies. L'EFS a précisé à l'AFP poursuivre ses propres investigations en coordination avec les autorités compétentes et l'Agence nationale de la sécurité des systèmes d'information (Anssi).
Trois sites touchés par l'intermédiaire d'un fournisseur
L'incident de début novembre n'a pas directement visé le réseau informatique central de l'EFS, selon les déclarations de sa directrice adjointe, Sophie Le Cam, interrogée par RTL le 4 novembre. Il a affecté un prestataire d'équipements frigorifiques et, par ricochet, les installations de trois sites régionaux.
Des seuils de température et de dégivrage ont été relevés à des niveaux anormaux dans les commandes des chambres froides. La presse a évoqué une consigne de 110 °C, mais cette valeur rapportée concerne une programmation des équipements : elle ne démontre pas que des produits sanguins ont réellement atteint une telle température.
Les chambres concernées abritaient notamment des échantillons et des poches de plasma, dont une partie destinée aux transfusions et une autre à la fabrication de médicaments. Leur conservation dépend de conditions thermiques strictes. C'est pourquoi une commande informatique malveillante sur le système de réfrigération constitue un risque, même sans perte constatée.
Comment les produits sanguins ont été protégés
Sophie Le Cam a expliqué sur RTL que l'EFS disposait de systèmes indépendants de contrôle des températures. Ces équipements ont permis de repérer rapidement des anomalies et d'intervenir. Selon l'établissement, les installations concernées ont été maîtrisées ou neutralisées, tandis que les produits ont été sécurisés sur place ou transférés préventivement vers d'autres équipements.
L'EFS a indiqué ne déplorer aucune perte de produit sanguin ou d'échantillon et n'avoir identifié aucun impact sanitaire. Il a également assuré que les activités de prélèvement et de distribution avaient été maintenues. Ce bilan est celui communiqué par l'établissement ; il n'autorise pas à conclure que les mécanismes exacts du piratage sont entièrement compris.
L'opérateur a renforcé la surveillance du fonctionnement et des températures de ses installations, avec le concours des autorités sanitaires et des spécialistes de la cybersécurité.
Le prestataire évoque un composant tiers
Dans un communiqué publié sur son site, Coolworld confirme avoir connaissance d'un incident impliquant un logiciel de surveillance à distance des systèmes de réfrigération. L'entreprise indique que la vulnérabilité évoquée concerne un composant provenant d'un prestataire tiers, non directement contrôlé par ses équipes.
Elle précise qu'un nombre limité de ses unités aurait été affecté et qu'elle a pris des mesures avec les clients concernés. Ces déclarations sont celles de Coolworld : les investigations devront notamment préciser l'accès utilisé, la portée réelle de l'intrusion et d'éventuelles responsabilités.
Aucun lien établi avec les attaques de supermarchés
Le parquet de Paris a précisé le 10 novembre ne pas être en mesure de confirmer un lien entre cet incident et l'affaire des réfrigérateurs connectés de supermarchés, pour laquelle les autorités françaises ont mis en cause une unité iranienne. Le rapprochement technique entre les deux affaires ne suffit pas à attribuer le piratage du prestataire de l'EFS aux mêmes auteurs.
La suite attendue concerne les résultats des investigations judiciaires et techniques. En attendant, l'EFS maintient que ses produits ont été préservés et que les dons de sang comme leur distribution aux établissements de santé ont pu continuer.
Sources et références
- Le Figaro avec AFP, 10 novembre 2026 : annonce du parquet de Paris, services enquêteurs et absence de lien établi avec l'autre affaire.
- RTL, 4 novembre 2026 : entretien original avec Sophie Le Cam, directrice adjointe de l'EFS, sur les alertes et la préservation des produits.
- Coolworld, communiqué : déclaration du prestataire sur le logiciel de surveillance et le composant tiers.
- La RPF, 4 novembre 2026 : compte rendu spécialisé des faits et citations du communiqué de l'EFS du 3 novembre.
 WhatsApp
 Facebook
 LinkedIn
 X