Faux colis, faux conseiller bancaire : que faire si vous avez cliqué sur un lien frauduleux ?
 Tech & numérique3 min de lectureGuide
Un SMS annonce un colis bloqué. Un appel prétend venir de la banque. Un courriel exige de vérifier un compte. Le point commun de ces scénarios est de pousser le destinataire à agir avant de réfléchir, souvent en lui demandant des informations qu'un fraudeur pourra réutiliser.
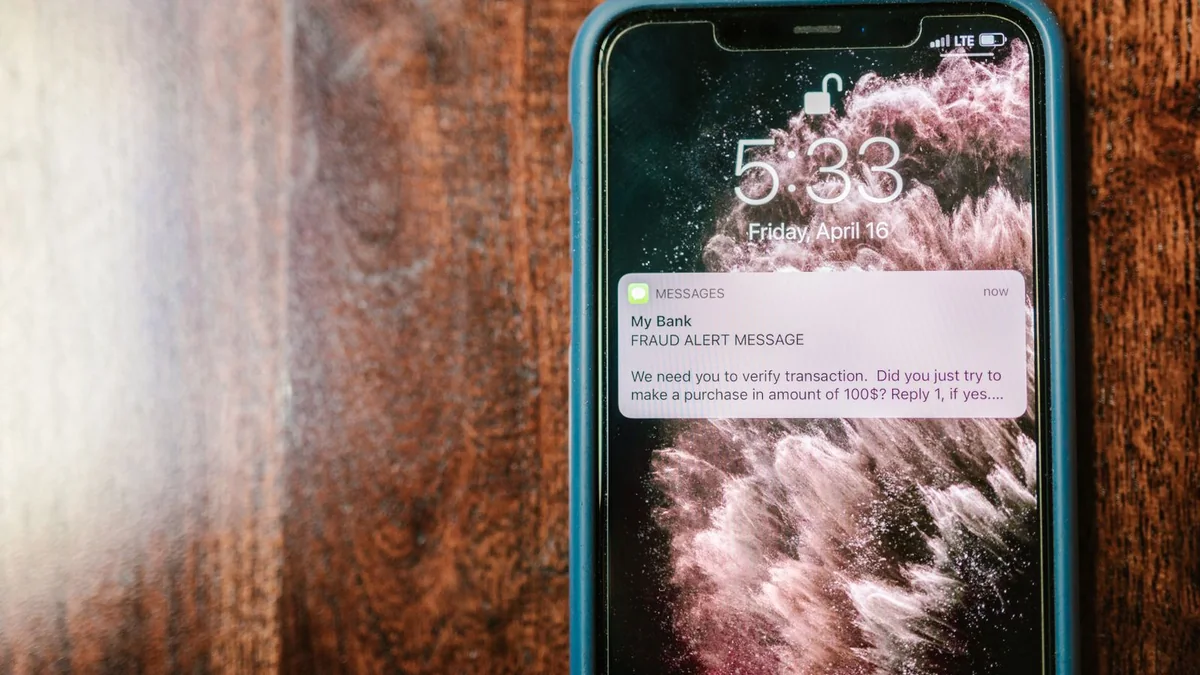
Ces tentatives relèvent de l'hameçonnage, ou phishing. Les criminels imitent des institutions ou des entreprises réelles ; un logo connu et une présentation soignée ne suffisent donc pas à garantir qu'un message est authentique.
J'ai simplement ouvert un lien : faut-il paniquer ?
Ouvrir une page frauduleuse n'est pas équivalent à avoir remis son mot de passe ou validé un paiement. Le risque dépend des actions effectuées, des informations saisies, du téléchargement éventuel d'un fichier et de l'état de sécurité de l'appareil. Il est préférable de fermer la page, puis de vérifier son téléphone ou son ordinateur si un téléchargement suspect a eu lieu.
Il ne faut pas rappeler le numéro proposé dans le message ni suivre son lien pour « vérifier » l'alerte. Pour confirmer une livraison ou un problème bancaire, on peut se rendre séparément dans l'application habituelle ou sur le site officiel saisi soi-même.
J'ai transmis un mot de passe ou mes coordonnées bancaires
Il faut agir dans le bon ordre. Si un mot de passe a été donné, le changer depuis le site authentique et vérifier les autres services où il a été réutilisé. Activer une double authentification lorsque le service la propose et examiner les sessions actives sont également des précautions utiles.
Si des informations de paiement ont été communiquées ou si des opérations inconnues apparaissent, Cybermalveillance.gouv.fr recommande de faire opposition immédiatement auprès de la banque ou de l'établissement de paiement. Les démarches relatives aux opérations frauduleuses dépendent ensuite du contexte : il faut expliquer précisément ce qui s'est passé au service antifraude, sans masquer une éventuelle validation de transaction.
Conserver le SMS, l'adresse du site, les courriels, captures et relevés est essentiel. Ces éléments pourront servir au signalement ou à une plainte. En cas d'utilisation frauduleuse des informations personnelles ou de débits, déposer plainte peut être nécessaire.
Comment reconnaître les signes d'un faux message ?
La pression temporelle est un signal courant : « votre compte sera bloqué ce soir », « frais de livraison sous une heure », « paiement urgent ». Une adresse web étonnante, un expéditeur inconnu ou une demande de code de connexion renforcent le doute. Les fautes d'orthographe ne sont pas un critère fiable à elles seules : un message frauduleux peut être parfaitement rédigé.
Une pratique simple limite le risque : considérer un lien reçu comme une information à vérifier, non comme un chemin obligé vers le service. Les codes à usage unique et les codes de validation bancaire ne doivent pas être transmis à un interlocuteur non vérifié.
Où signaler ?
Le site Cybermalveillance.gouv.fr décrit les démarches adaptées à l'hameçonnage et oriente vers les services de signalement. En parallèle, la banque, le commerçant ou l'organisme dont le nom a été usurpé peuvent recevoir un signalement. Ces démarches complètent, mais ne remplacent pas, la sécurisation immédiate des comptes et moyens de paiement.
Sources et références
- Cybermalveillance.gouv.fr, fiche réflexe « Que faire en cas de phishing ou hameçonnage ? », mise à jour du 7 mai 2026.
- CNIL, comprendre et protéger ses données personnelles.
Dans la rubrique Internet :
 WhatsApp
 Facebook
 LinkedIn
 X